
Un sitio web puede verse impecable, cargar rápido y funcionar sin errores visibles, y aun así tener una puerta abierta que nadie ha notado: un plugin sin actualizar, una configuración mal ajustada, un componente de terceros con una falla conocida. El problema con estas fallas es justamente ese: no se ven, hasta que alguien las encuentra y las aprovecha.
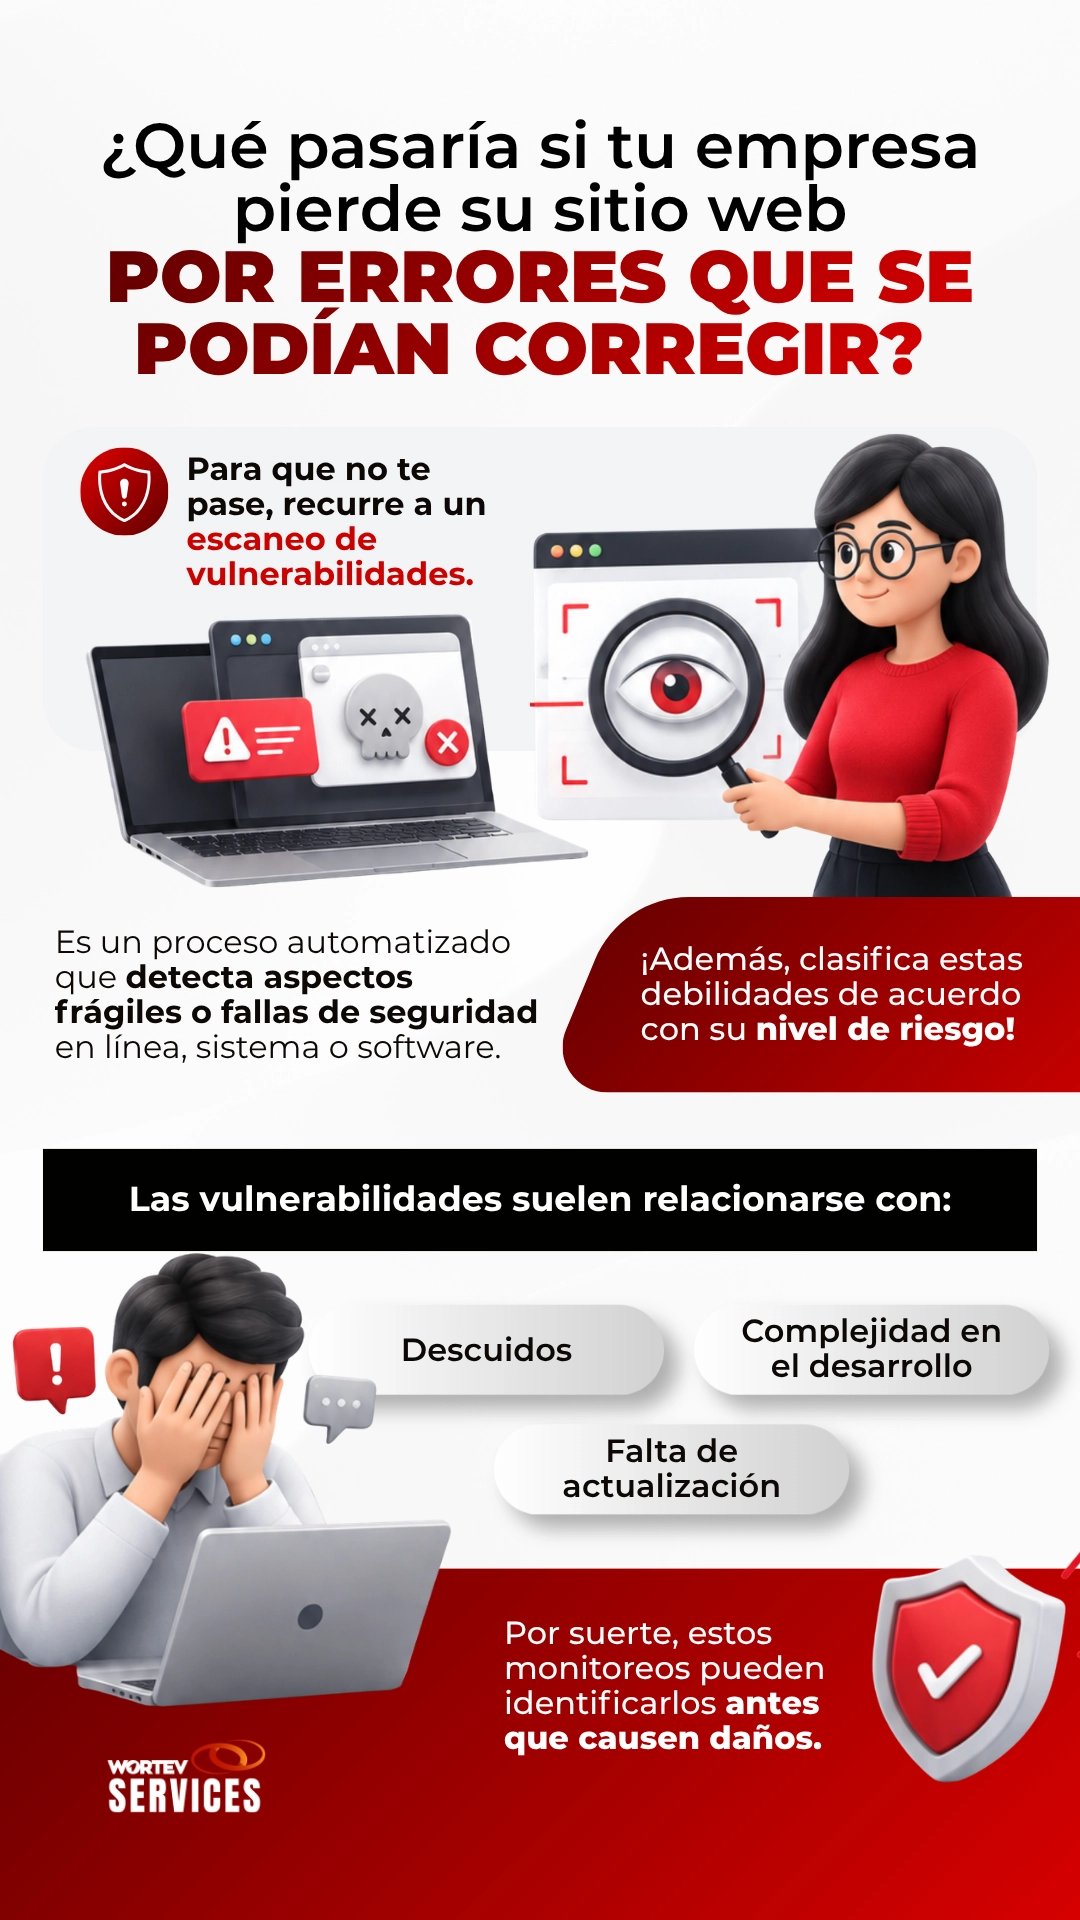
El escaneo de vulnerabilidades web existe para adelantarse a ese momento. Es un proceso que utiliza herramientas especializadas para analizar sitios, aplicaciones, redes o sistemas en busca de posibles fallas de seguridad. Su objetivo es identificar puntos débiles, evaluar su nivel de riesgo y proporcionar información que permita priorizar las acciones necesarias para corregirlos.
Pero detectar una vulnerabilidad no es lo mismo que resolverla. Es solo el primer paso de un proceso que requiere validar los hallazgos, priorizarlos y convertirlos en medidas concretas de remediación.
Por ello, el escaneo de vulnerabilidades debe entenderse como parte de un proceso continuo de ciberseguridad, especialmente cuando un sitio web forma parte de las operaciones, ventas o comunicación de una empresa.
¿Qué es un escaneo de vulnerabilidades?
Un escaneo de vulnerabilidades web es un análisis, principalmente automatizado, que examina determinados activos tecnológicos en busca de debilidades de seguridad conocidas.
Dependiendo de su alcance, puede revisar sitios web, aplicaciones, servidores, dispositivos, redes, sistemas operativos y otros componentes de la infraestructura tecnológica.
Los escáneres comparan la información recopilada durante el análisis con bases de datos, reglas y patrones asociados con vulnerabilidades conocidas. A partir de esta revisión se generan hallazgos que posteriormente deben ser analizados para determinar su relevancia y las acciones necesarias para corregirlos.
Vale la pena insistir en algo: detectar una vulnerabilidad no significa que haya sido solucionada. El escaneo representa una etapa dentro de un proceso más amplio de gestión de vulnerabilidades.
¿Para qué sirve un escaneo de vulnerabilidades web?
El principal objetivo de un escaneo es conocer los posibles puntos débiles de un sistema antes de que puedan convertirse en un problema de seguridad.
Este tipo de análisis puede ayudar a una empresa a:
- Identificar vulnerabilidades conocidas en sitios, aplicaciones, redes o sistemas.
- Detectar configuraciones inseguras que podrían incrementar la exposición.
- Localizar software o componentes desactualizados que requieren atención.
- Priorizar riesgos de acuerdo con su severidad y contexto.
- Dar seguimiento a las correcciones realizadas por los equipos técnicos.
- Reducir la superficie de ataque mediante la identificación de servicios o recursos innecesariamente expuestos.
- Fortalecer las prácticas de mantenimiento y ciberseguridad empresarial.
Su valor no está en generar una lista larga de problemas, sino en proporcionar información que facilite la toma de decisiones sobre qué vulnerabilidades atender primero.
¿Cómo funciona un escaneo de vulnerabilidades?
El procedimiento puede variar según la infraestructura, la herramienta utilizada y el objetivo de la evaluación, un análisis de vulnerabilidades suele desarrollarse mediante diversas etapas.
1. Definición del alcance
Antes de iniciar se determina qué activos serán evaluados: una aplicación web, determinadas direcciones IP, servidores, dispositivos o diferentes componentes de una red.
Definir correctamente el alcance evita revisiones innecesarias y concentra el análisis en los activos relevantes para la empresa.
2. Exploración de los activos
Según el tipo de escaneo de vulnerabilidad web, esta etapa identifica servicios disponibles, puertos abiertos, tecnologías utilizadas, versiones de software y otras características necesarias para evaluar su seguridad.
3. Detección de vulnerabilidades
La información obtenida se compara con patrones y bases de datos de vulnerabilidades conocidas.
De ahí, pueden identificarse componentes vulnerables, configuraciones incorrectas u otras debilidades que requieren una revisión adicional.
4. Clasificación y priorización
No todas las vulnerabilidades representan el mismo nivel de riesgo. Por eso los resultados se clasifican según criterios de severidad para ayudar a determinar cuáles necesitan atención prioritaria.
Pese a lo anterior, una puntuación técnica no debería utilizarse de manera aislada. También hay que considerar la exposición del activo, su importancia para las operaciones y qué tan probable es que la vulnerabilidad sea explotada.
5. Validación de los resultados
Un escáner puede generar falsos positivos: identificar como vulnerabilidad una condición que tras ser analizada no representa realmente el riesgo señalado.
Por esta razón, la interpretación de los resultados es una parte importante del proceso y debe ser analizada por un experto en el área.
6. Remediación y verificación
Una vez confirmadas las vulnerabilidades, se determinan las medidas necesarias para reducir el riesgo:instalar parches, actualizar componentes, modificar configuraciones, limitar accesos o implementar controles adicionales.
Después de realizar los cambios, conviene ejecutar una nueva revisión para comprobar que el problema quedó resuelto.
¿Qué vulnerabilidades puede detectar un escáner?
La capacidad de detección depende de la herramienta para escaneo de vulnerabilidades que utilices, así como su configuración y tipo de análisis realizado.
En un sitio o aplicación web, un escáner puede ayudar a identificar:
- Componentes o software desactualizado
- Configuraciones inseguras
- Servicios y puertos expuestos
- Certificados y configuraciones de seguridad
- Vulnerabilidades conocidas en las tecnologías utilizadas
- Exposición de información
- Problemas de autenticación o controles de acceso
- Inyección SQL
- Cross-Site Scripting (XSS)
- Otras debilidades presentes en aplicaciones web
Algunos problemas relacionados con lógica de negocio, permisos, flujos específicos de una aplicación o determinadas técnicas de ataque pueden requerir una evaluación manual o pruebas de seguridad más profundas.
Te puede interesar: Protección de datos personales: cómo blindar legal y tecnológicamente tu empresa
Tipos de escaneo de vulnerabilidades web
No todos los escaneos analizan lo mismo ni desde el mismo lugar. Pueden clasificarse según el activo analizado, el punto desde donde se realiza la evaluación y el nivel de acceso proporcionado.
- Escaneo de red. Analiza los dispositivos y servicios conectados a una red para identificar posibles vulnerabilidades, puertos abiertos, configuraciones inseguras o software vulnerable. Puede utilizarse para conocer parte de la exposición de la infraestructura tecnológica de una organización.
- Escaneo de aplicaciones y sitios web. Busca posibles debilidades relacionadas con el funcionamiento de la aplicación, configuraciones y tecnologías utilizadas. Dependiendo de la herramienta, puede detectar problemas como inyección SQL, XSS y otros riesgos relacionados con aplicaciones web.
- Escaneo externo. Analiza desde fuera de la red de la organización los activos expuestos hacia internet, como servidores, servicios, direcciones IP o aplicaciones.
- Escaneo interno. Se ejecuta desde dentro de la infraestructura e identifica vulnerabilidades disponibles para usuarios, dispositivos o sistemas que ya tienen acceso a la red.
- Escaneo autenticado. Utiliza credenciales autorizadas para realizar una evaluación más detallada de configuraciones, versiones de software, parches instalados y otros componentes que podrían no ser visibles desde el exterior.
- Escaneo no autenticado. Se realiza sin proporcionar credenciales. Mostrar qué información, servicios o posibles vulnerabilidades se encuentran disponibles desde la perspectiva de alguien sin acceso autorizado.
¿Por qué aparecen vulnerabilidades en un sitio web?
Las vulnerabilidades pueden aparecer durante diferentes etapas del desarrollo, configuración, operación o mantenimiento de un sitio web.
Entre las causas frecuentes se encuentran:
- Software, CMS o plugins desactualizados
- Errores durante el desarrollo
- Configuraciones inseguras
- Controles de acceso deficientes
- Componentes de terceros vulnerables
- Falta de parches de seguridad
- Cambios en la infraestructura sin una revisión posterior
- Mantenimiento insuficiente
- Errores humanos
Además, un sistema que hoy no presenta una vulnerabilidad conocida puede verse afectado posteriormente por el descubrimiento de una nueva falla en alguno de sus componentes.
Por ello, la seguridad de un sitio web no debería tratarse como una actividad que se realiza una sola vez.
¿Cómo se clasifican las vulnerabilidades detectadas?
Cuando un escáner encuentra varios problemas a la vez, es necesario determinar cuáles necesitan atención inmediata y cuáles representan un riesgo menor.
En ciberseguridad existen referencias que ayudan a organizar esta información:
- CVE (Common Vulnerabilities and Exposures) es un sistema que asigna identificadores a vulnerabilidades conocidas públicamente.
- CVSS (Common Vulnerability Scoring System) por otra parte, proporciona un marco para expresar la severidad de una vulnerabilidad mediante diferentes métricas.
Estas referencias facilitan la identificación y evaluación de los hallazgos, pero la prioridad de corrección también debería considerar el contexto de la empresa.
Por ejemplo, una vulnerabilidad presente en un servidor directamente expuesto a internet puede requerir una prioridad diferente a la misma vulnerabilidad presente en un activo aislado.
También debe considerarse si existe evidencia de explotación activa y qué impacto tendría el activo comprometido sobre las operaciones.
¿Cuál es la diferencia entre escaneo de vulnerabilidades y pentesting?
El escaneo de vulnerabilidades web y el pentesting o prueba de penetración buscan identificar problemas de seguridad, pero no tienen exactamente el mismo alcance.
| Característica | Escaneo de vulnerabilidades | Pentesting |
| Objetivo | Identificar posibles vulnerabilidades. | Comprobar vulnerabilidades y evaluar su posible impacto. |
| Proceso | Principalmente automatizado. | Combina herramientas y análisis especializado. |
| Alcance | Puede analizar numerosos activos. | Se concentra en objetivos previamente definidos. |
| Profundidad | Identificación y clasificación. | Validación y explotación controlada. |
| Frecuencia | Puede realizarse periódicamente. | Depende del riesgo, cambios y necesidades de la empresa. |
| Resultado | Hallazgos para validar, priorizar y corregir. | Evidencia sobre vulnerabilidades, impacto y recomendaciones. |
El pentesting forma parte de las prácticas de ethical hacking o hacking ético: profesionales autorizados utilizan técnicas similares a las de un atacante para evaluar la seguridad de una organización dentro de un alcance previamente establecido.
Por ello, ambas evaluaciones pueden ser complementarias. El escaneo facilita una revisión frecuente de posibles vulnerabilidades, mientras que las pruebas de penetración profundizan escenarios concretos y analizan hasta qué punto determinadas debilidades podrían comprometer un sistema.
Herramientas para escaneo de vulnerabilidades web
La herramienta correcta depende del tipo de infraestructura, los activos que se necesitan analizar y la profundidad de la evaluación.
Soluciones como OpenVAS, Nessus o Nikto analizan distintos componentes de una infraestructura para identificar vulnerabilidades conocidas, configuraciones inseguras, software desactualizado y otros posibles puntos débiles. Algunas están orientadas principalmente a redes y servidores, mientras que otras se especializan en aplicaciones web.
Sin embargo, utilizar un escáner no garantiza por sí mismo la seguridad de un sitio web. Para obtener resultados útiles es necesario definir correctamente el alcance del análisis, configurar la herramienta para escaneo de vulnerabilidades, interpretar los hallazgos y determinar cuáles requieren atención prioritaria.
También pueden aparecer falsos positivos, por lo que los resultados deben validarse antes de realizar cambios en los sistemas.
Si tu empresa no cuenta con los recursos internos necesarios, puedes considerar el acompañamiento de especialistas en TI para evaluar y fortalecer la seguridad de tu infraestructura.
¿Cada cuánto se debe realizar un escaneo de vulnerabilidades web?
La periodicidad depende de factores como el tipo de infraestructura, la exposición de los sistemas, la información que procesan, las modificaciones realizadas y los requisitos de seguridad de cada organización.
Además de las evaluaciones periódicas, conviene realizar un nuevo escaneo:
- Después de actualizaciones o cambios importantes.
- Al incorporar nuevos sistemas o aplicaciones.
- Después de modificar la infraestructura.
- Cuando se descubre una vulnerabilidad relevante para las tecnologías utilizadas.
- Después de aplicar correcciones importantes.
- Tras un incidente de seguridad, cuando resulte pertinente.
En lugar de entenderlo como una revisión aislada, el escaneo debería formar parte de un proceso continuo de gestión de vulnerabilidades.
¿Qué hacer después de detectar una vulnerabilidad?
Encontrar una vulnerabilidad no resuelve el problema. Los resultados deben convertirse en acciones concretas.
- Validar el hallazgo. Comprueba que la vulnerabilidad existe y determina qué activo se encuentra afectado.
- Evaluar y priorizar el riesgo. La severidad técnica es importante, pero también deben analizarse la exposición, criticidad del activo, posibilidad de explotación y consecuencias para la empresa.
- Aplicar medidas correctivas. Dependiendo del problema, puede ser necesario actualizar software, instalar un parche, modificar una configuración, restringir accesos o implementar controles adicionales. Cuando no es posible aplicar inmediatamente una corrección definitiva, existen medidas temporales que ayudan a reducir la exposición.
- Verificar la corrección. Después de implementar los cambios, hay que comprobar que la vulnerabilidad ya no está presente. Un nuevo escaneo confirma la corrección y mantiene actualizado el panorama de seguridad de la infraestructura.
Buenas prácticas para reducir vulnerabilidades en tu sitio web
Te compartimos los siguientes consejos para reducir la exposición de tu sitio web:
- Mantener actualizado el CMS, plugins, aplicaciones y componentes.
- Instalar oportunamente parches de seguridad.
- Utilizar HTTPS y mantener una configuración adecuada de los certificados.
- Implementar controles de acceso y mecanismos de autenticación apropiados.
- Eliminar servicios, cuentas y componentes que ya no sean necesarios.
- Realizar copias de seguridad y comprobar que puedan recuperarse.
- Ejecutar escaneos periódicos y después de cambios relevantes.
- Priorizar las vulnerabilidades considerando el riesgo real para la organización.
- Verificar que las correcciones hayan sido efectivas.
- Mantener procedimientos para responder ante incidentes de seguridad.
Ninguna de estas acciones eliminan por completo el riesgo, pero sí reducen la exposición y facilitan una respuesta más rápida cuando aparece una nueva vulnerabilidad.
Fortalece la seguridad de tu infraestructura digital
La seguridad de tu sitio web no termina después de realizar una evaluación. Las tecnologías cambian, aparecen nuevas vulnerabilidades y la infraestructura empresarial evoluciona, por eso, mantener una supervisión constante es fundamental para anticiparse a posibles riesgos.
Incorporar revisiones periódicas, mantener los sistemas actualizados y atender oportunamente los hallazgos te permitirá construir una estrategia de ciberseguridad más sólida y acorde con las necesidades de tu organización.
En este momento tu tecnología puede estar en riesgo. Pide un diagnóstico de vulnerabilidades con nuestros especialistas en Tecnología. Recuerda que en WORTEV SERVICES podemos implementar las medidas de seguridad más adecuadas para tu infraestructura y operación.


